OpenCode gehackt, gebruikers opgeroepen hun API-sleutels in te trekken
OpenCode ondersteunt modellen van verschillende AI-aanbieders, waardoor ontwikkelaars de opensource-codeertool met hun eigen API-sleutels kunnen gebruiken. Nu heeft OpenCode gebruikers een e-mail gestuurd met de waarschuwing dat sleutels van derden die in hun werkruimten zijn opgeslagen mogelijk zijn blootgesteld bij een datalek. Verschillende gebruikers zeggen dat er via hun accounts bij aanbieders al kosten in rekening zijn gebracht voor activiteiten waarvoor zij geen toestemming hebben gegeven.
In de e-mail zegt OpenCode dat iemand ongeautoriseerde toegang heeft gekregen tot een verouderd systeem dat het bedrijf aan het uitfaseren was. Het bedrijf waarschuwt ook dat API-sleutels die in de werkruimten van gebruikers waren opgeslagen, mogelijk zijn blootgesteld, waaronder die voor OpenAI en Anthropic. Met deze sleutels kunnen applicaties de gekoppelde AI-diensten gebruiken, dus iemand die zo'n sleutel bemachtigt, zou verzoeken kunnen indienen op kosten van de accounthouder.
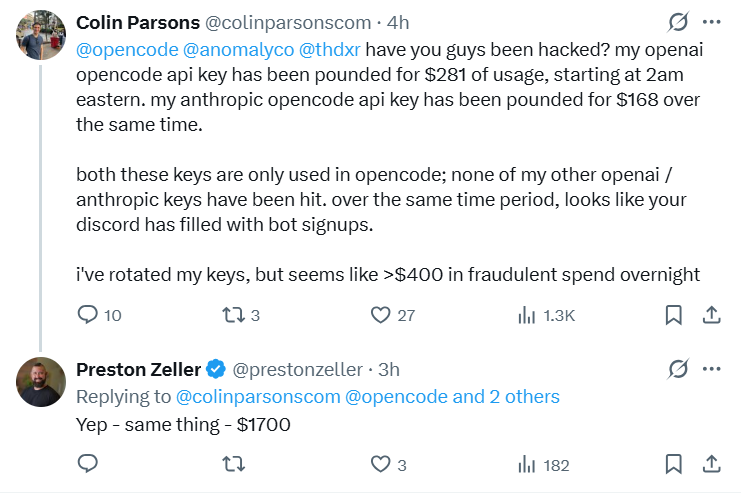
De Reddit-thread bevat meerdere meldingen van onverwachte uitgaven. Eén gebruiker meldde $400 aan ongeautoriseerde kosten op een Anthropic-account, terwijl een ander zei dat de gebruikskosten bij Google waren opgelopen tot ongeveer €200 en dat hun project was opgeschort wegens buitensporig misbruik. Een reageerder zei ook gebruikswaarschuwingen van zowel OpenAI als Anthropic te hebben ontvangen voordat OpenCode hen op de hoogte stelde van het beveiligingslek.
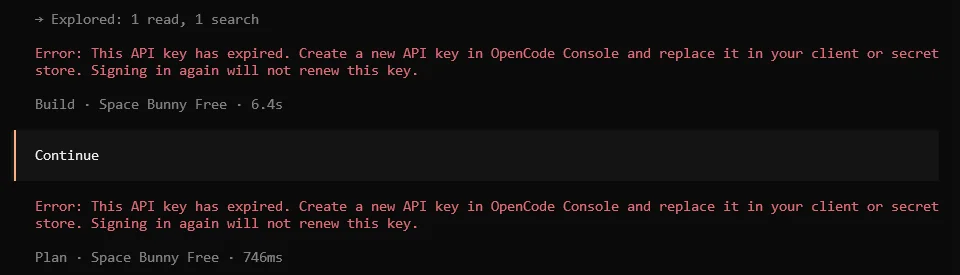
Ook de toegang tot OpenCode is voor sommige gebruikers een probleem geworden. Ze zeggen dat hun API-sleutels voor de OpenCode-dienst waren verlopen en dat pogingen om via Google of GitHub in te loggen de melding “Kan inloggen via sociale media niet starten” opleverden. Eén gebruiker kon na meerdere pogingen uiteindelijk inloggen en een vervangende sleutel genereren, terwijl een andere gebruiker zei dat de nieuwe sleutel nog steeds niet werkte.
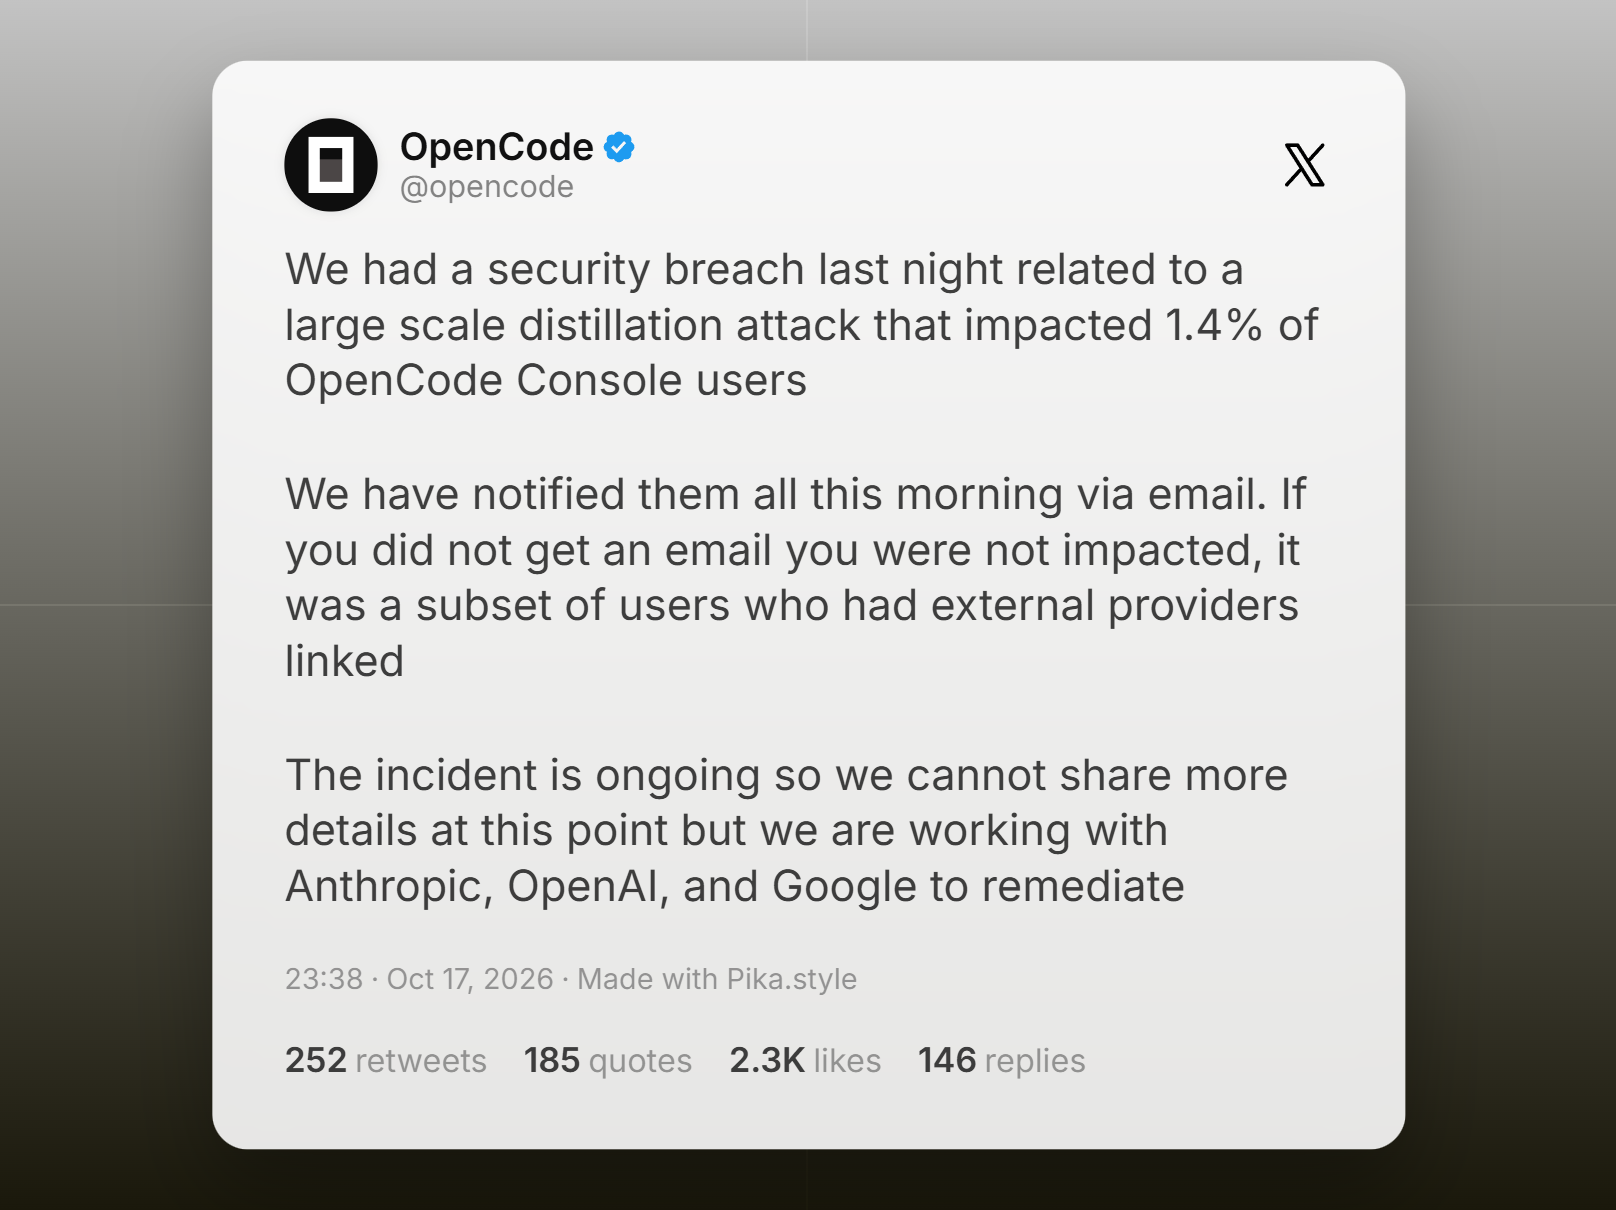
OpenCode heeft een beveiligingsinbreuk bevestigd en zegt dat 1,4% van zijn Console-gebruikers is getroffen. Volgens het bedrijf vormden de getroffen accounts een deel van de accounts waaraan externe providers waren gekoppeld. Alle getroffenen zijn per e-mail op de hoogte gesteld. OpenCode zegt dat gebruikers die geen e-mail hebben ontvangen, niet zijn getroffen. Het bedrijf bracht de inbreuk in verband met een grootschalige distillatieaanval, waarbij antwoorden van een AI-model worden verzameld om een ander model te trainen. OpenCode zegt dat het incident nog gaande is en dat het samenwerkt met Anthropic, OpenAI en Google om het aan te pakken. Getroffen gebruikers is gevraagd hun providersleutels in te trekken en te vervangen, applicaties die deze gebruiken bij te werken en recent gebruik te controleren op onverwachte activiteit.
Bron(nen)
 Add as a preferred source on Google