Intel schort zijn bugbounty-programma van 100.000 dollar op
Intel heeft zijn al lang bestaande bugbounty-programma opgeschort en is overgestapt op een nieuw systeem voor het melden van kwetsbaarheden op het Intigriti-platform, dat geen financiële beloningen biedt. Waar Intel voorheen onderzoekers tot 100.000 dollar betaalde voor het ontdekken van beveiligingsfouten, wordt de vernieuwde aanwezigheid van Intel op Intigriti nu expliciet vermeld als een programma voor verantwoorde openbaarmaking zonder beloningen.
Hoewel onderzoekers nog steeds kwetsbaarheden kunnen melden die zij in Intel-hardware, -firmware, -software en open-sourceprojecten hebben aangetroffen, ontvangen zij geen vergoeding voor hun ontdekkingen. Het oorspronkelijke beloningsprogramma werd in 2017 gelanceerd als een initiatief dat uitsluitend op uitnodiging toegankelijk was en werd in 2018 opengesteld voor alle beveiligingsonderzoekers. Het bleek uiterst effectief te zijn bij het verhelpen van kritieke kwetsbaarheden voordat kwaadwillende actoren hiervan misbruik konden maken.
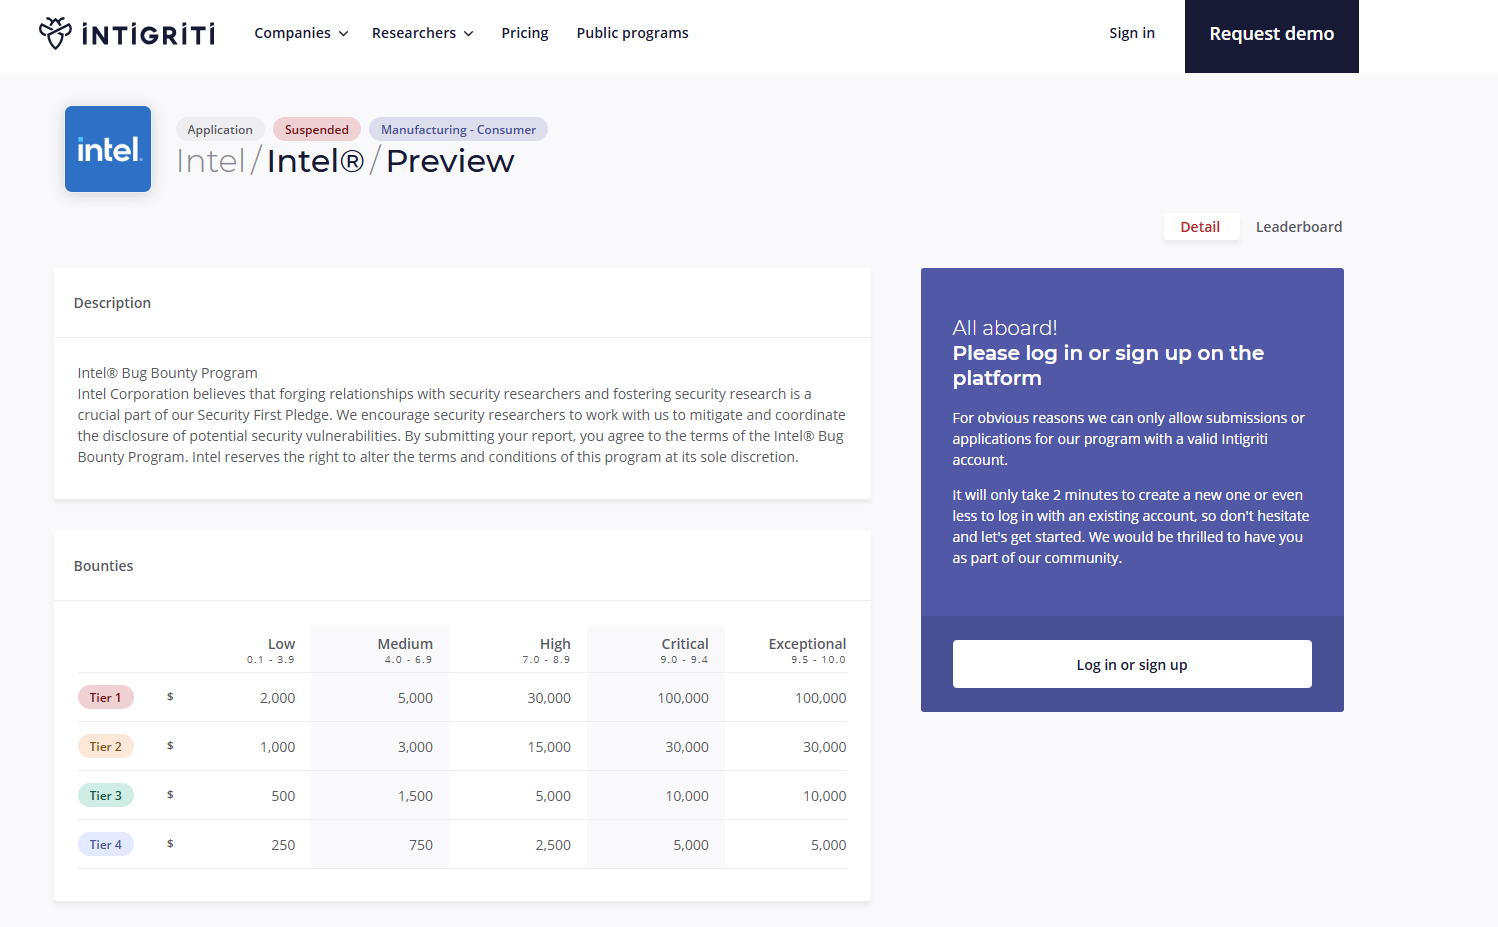
Alleen al in 2020 was bijna de helft van de Common Vulnerabilities and Exposures (CVE’s) die Intel aanpakte, rechtstreeks afkomstig via dit programma. De beloningen waren onderverdeeld in vier niveaus, variërend van 250 dollar voor kleine gebreken tot 100.000 dollar voor kwetsbaarheden van het hoogste niveau. Nog begin 2025 verklaarde Intel dat het verbeterde beloningscriteria aan het evalueren was, waardoor deze plotselinge opschorting als een verrassing kwam voor de cyberbeveiligingsgemeenschap.
Hoewel Intel geen officiële reden voor de opschorting heeft gegeven, wijzen trends in de sector op de opkomst van AI als een waarschijnlijke factor. Open-sourceprojecten hebben de laatste tijd te maken gehad met een enorme toestroom van beveiligingsmeldingen die door AI-tools zijn gegenereerd. Het aantal CVE’s in de Linux-kernel is gestegen van ongeveer 500 per release tot bijna 2.000, waardoor beheerders overweldigd raakten. Linux-bedenker Linus Torvalds merkte onlangs op dat dubbele, door AI gegenereerde meldingen het beheren van beveiligingslijsten vrijwel onmogelijk hebben gemaakt. Evenzo heeft het open-sourceproject Curl zijn eigen bug-bountyprogramma stopgezet vanwege een stortvloed aan geautomatiseerde meldingen van lage kwaliteit.
Ook het Internet Bug Bounty-programma van HackerOne heeft eerder dit jaar de indiening van meldingen opgeschort, waarbij expliciet werd opgemerkt dat AI-ondersteund onderzoek de ontdekking van kwetsbaarheden in hoog tempo doet toenemen en het systeem overbelast. Het is zeer waarschijnlijk dat Intel te maken heeft met een soortgelijke toestroom van geautomatiseerde kwetsbaarheidsrapporten en ervoor heeft gekozen de financiële beloningen op te schorten om het volume te beheersen. Voorlopig zullen cyberbeveiligingsonderzoekers die Intel-technologie analyseren hun bevindingen moeten indienen zonder de verwachting van een financiële beloning.
 Add as a preferred source on Google