Door kwetsbaarheden in OxygenOS 16 kunnen apps root-toegang verkrijgen op OnePlus- en Oppo-telefoons
Een kwaadaardige app die op een OnePlus-telefoon is geïnstalleerd, zou root-toegang kunnen verkrijgen zonder ook maar één toestemming te vragen. Beveiligingsonderzoeker Rasmus Moorats ontdekte twee kwetsbaarheden in OxygenOS waardoor een app uit de sandbox van Android kan ontsnappen en de controle kan overnemen over delen van de telefoon waartoe deze nooit toegang zou mogen hebben. OnePlus heeft hem bevestigd dat de kwetsbaarheden van invloed zijn op meerdere OnePlus- en Oppo-toestellen met verschillende softwareversies, maar heeft geen volledige lijst verstrekt.
Moorats ontwikkelde de exploit op een oudere OnePlus 12 Pro die hij voor onderzoek al had ontgrendeld en geroot. Vervolgens installeerde hij dezelfde, ongewijzigde app op zijn OnePlus 15 met OxygenOS 16.0.3.503. Die telefoon was niet geroot of aangepast, en de exploit werkte bij de eerste poging. Om de aanval te laten slagen, zou iemand de kwaadaardige app moeten installeren en openen, maar de app hoeft geen toestemmingen aan te vragen.
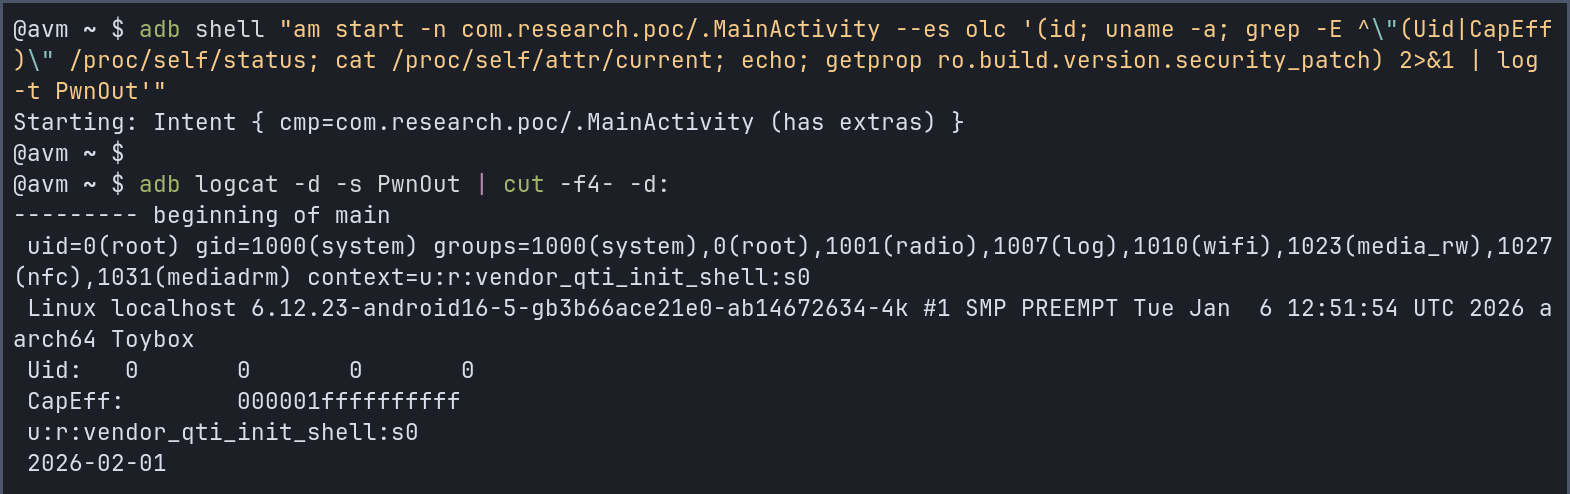
De aanval maakt achtereenvolgens gebruik van de twee kwetsbaarheden. De eerste bevindt zich in AtlasService, een achtergronddienst die diagnostische en foutopsporingsinformatie verzamelt. Deze dienst draait met root-rechten, maar controleert niet welke app een verzoek naar de dienst stuurt. Moorats ontdekte dat een app ervoor kon zorgen dat een audio-foutopsporingsprogramma een deel van dat verzoek als een commando zou interpreteren en dit als root zou uitvoeren. Android beperkt nog steeds wat het resulterende proces kan doen, dus richt de aanval zich vervolgens op een andere OnePlus-component genaamd olc2. Deze service kan shell-opdrachten uitvoeren en controleert alleen of een verzoek afkomstig is van een root-proces. Het via AtlasService aangemaakte proces doorstaat die controle, waardoor het opdrachten kan uitvoeren met veel uitgebreidere controle over de telefoon.
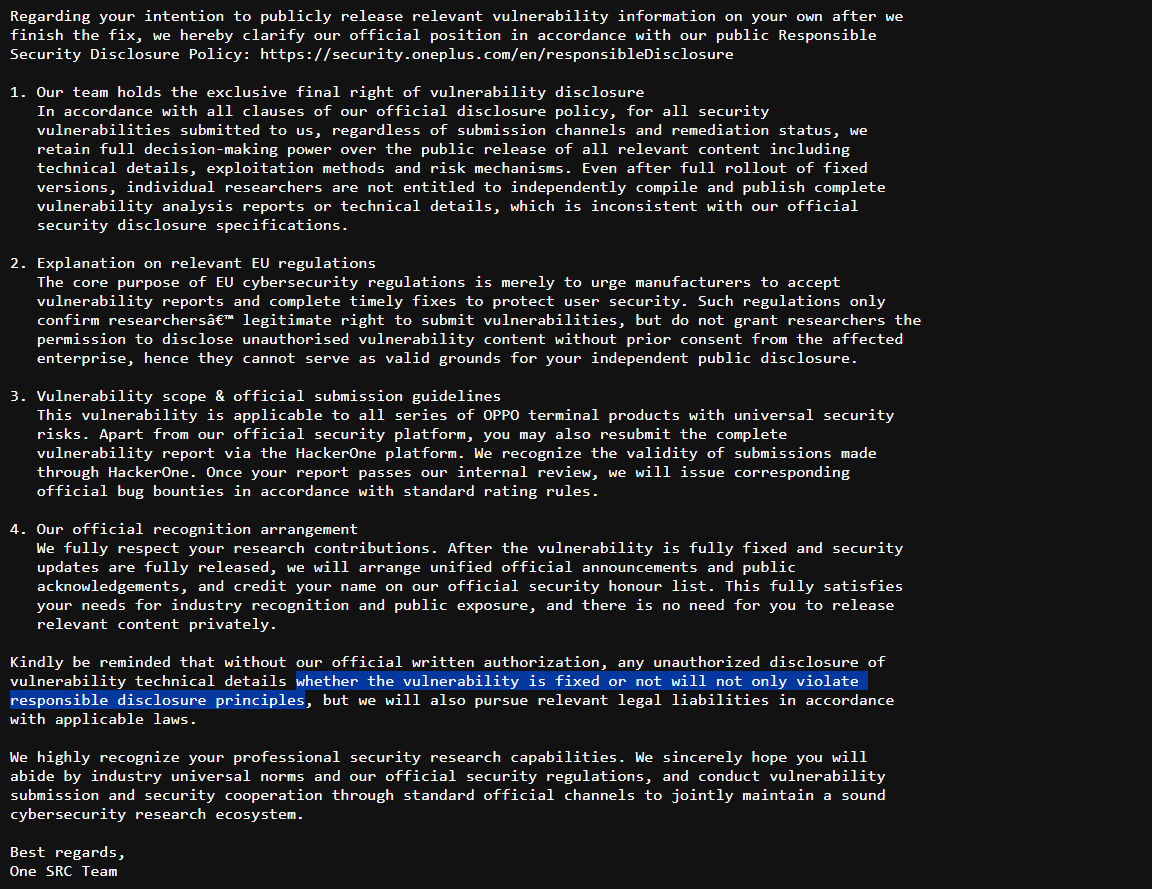
De kwetsbaarheid werkte op telefoons met verschillende kernelversies, waardoor Moorats vermoedde dat de kwetsbaarheden zich mogelijk over het gehele OxygenOS 16 uitstrekken. Hij meldde deze voor het eerst aan OnePlus op 18 april en nam opnieuw contact op nadat hij geen antwoord had ontvangen. Het bedrijf bevestigde de kwetsbaarheden in een e-mail van 20 mei en deelde mee dat er oplossingen waren gepland. In hetzelfde antwoord stelde OnePlus dat het bedrijf als enige kon beslissen of technische details mochten worden gepubliceerd, zelfs nadat er patches waren uitgebracht. Het voerde ook aan dat de Europese cyberbeveiligingsregels publicatie zonder zijn toestemming niet toestonden en waarschuwde voor juridische stappen indien hij hiermee door zou gaan.
OnePlus vroeg later om meer tijd om de oplossingen voor te bereiden, en Moorats stemde ermee in om niet vóór 17 september te publiceren. Ondanks die uitstelperiode bleven zijn verzoeken om updates in juli en september onbeantwoord. Hij publiceerde zijn bevindingen op 24 september, meer dan vijf maanden na zijn eerste melding. In het artikel wordt uitgelegd hoe de kwetsbaarheden samenwerken en zijn codefragmenten uit de testapp opgenomen. Hij heeft inmiddels geverifieerd dat OxygenOS 16.0.10.500(EX01) beide kwetsbaarheden op de OnePlus 15 verhelpt.
 Add as a preferred source on Google