Anthropic: Zelfkopiërende AI zou zich binnenkort op goedkope tv-boxen kunnen richten
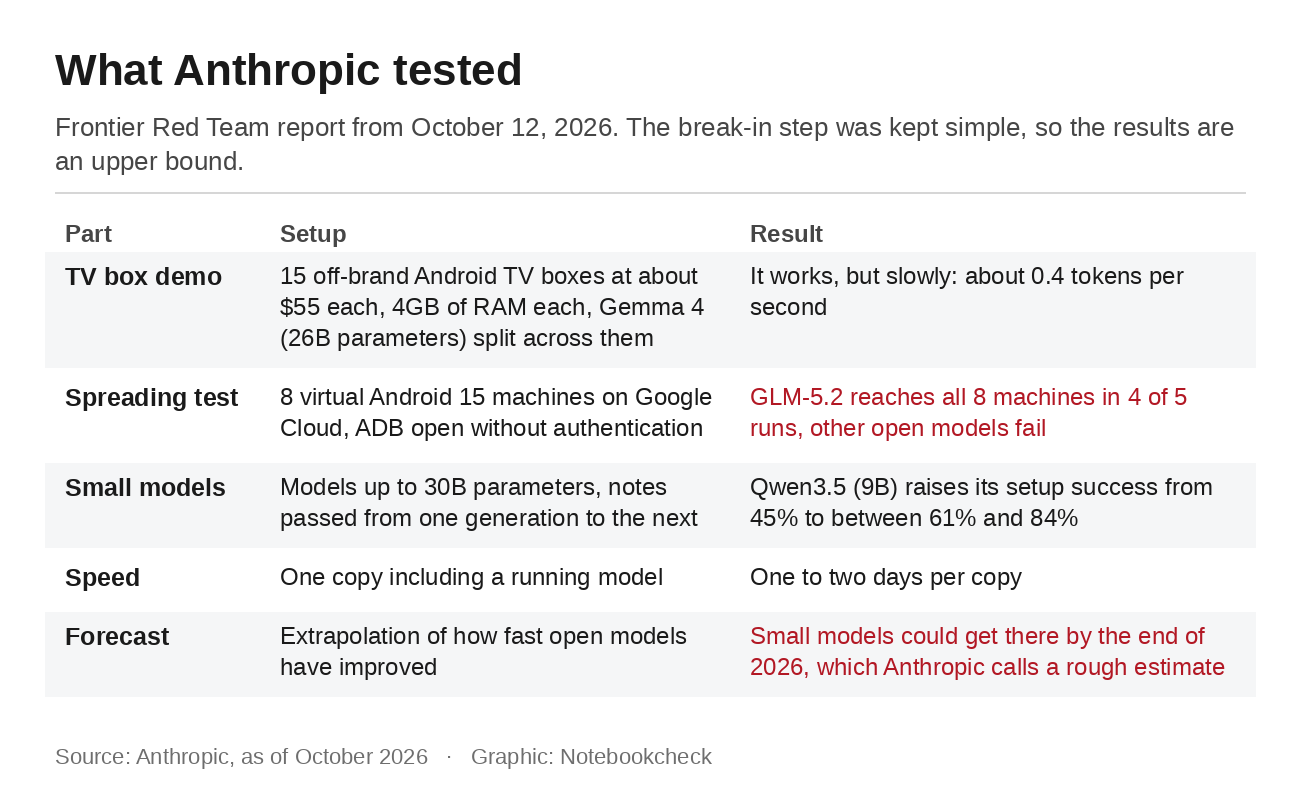
Vroeger had je een datacenter nodig om een krachtig AI-model te draaien. Anthropic heeft nu laten zien dat dit ook werkt op hardware die veel mensen al bezitten. Het Frontier Red Team van het bedrijf koppelde 15 goedkope Android TV-boxen van onbekende merken, van ongeveer $55 per stuk, en draaide het open Gemma 4-model met 26 miljard parameters verspreid over die apparaten. Het resultaat was traag: de boxen produceerden samen ongeveer 0,4 tokens per seconde. Snelheid was niet wat de onderzoekers wilden meten. Ze wilden weten hoever kleine AI-modellen verwijderd zijn van het vermogen om zichzelf als een computerworm van apparaat naar apparaat te kopiëren. Volgens het op 12 oktober gepubliceerde rapport zou dat een kwestie van maanden kunnen zijn.
Wat het experiment aantoonde
Eén detail gaat in veel berichtgeving verloren. De TV-boxen draaiden alleen het model en infecteerden elkaar niet. Anthropic testte de verspreiding afzonderlijk, op een geïsoleerd netwerk van acht virtuele Android 15-machines op Google Cloud. Een eerste geïnfecteerde machine moest zichzelf via de Android Debug Bridge (ADB) naar de andere kopiëren, op elke machine een AI-model aan de praat krijgen en van daaruit verdergaan. ADB is een ontwikkelaarsinterface en stond tijdens de test open zonder enige authenticatie.
Slechts één model slaagde erin het volledige proces te doorlopen. GLM-5.2 uit China, de voorganger van het model dat onlangs voor $20 een Chrome-exploit bouwde, bereikte in vier van de vijf pogingen alle acht machines en in de vijfde zeven. Andere open modellen faalden consequent. Kleinere modellen met maximaal 30 miljard parameters kunnen al veel van de afzonderlijke stappen uitvoeren, maar Anthropic ontdekte dat ze fouten maken wanneer ze die stappen aan elkaar moeten koppelen. Ze worden na verloop van tijd wel beter. Wanneer elke generatie zijn aantekeningen doorgaf aan de volgende, steeg het slagingspercentage bij het opzetten van Qwen3.5, een model met 9 miljard parameters, van 45% naar tussen de 61% en 84%.
Anthropic is voorzichtig met de interpretatie hiervan. Het binnendringen via de open ADB-poort werd bewust heel eenvoudig gehouden, dus het bedrijf beschrijft de resultaten als een bovengrens voor succes in de praktijk. De voorspelling dat kleine modellen dit niveau tegen eind 2026 zullen bereiken, is gebaseerd op hoe snel open modellen tot nu toe zijn verbeterd, en de auteurs noemen het slechts een ruwe schatting. Een worm als deze zou ook traag zijn, aangezien de onderzoekers verwachten dat elke kopie, inclusief een werkend model, één tot twee dagen zou kosten.
Waarom goedkope tv-boxen het waarschijnlijke doelwit zijn
Anthropic ziet smarthome-apparaten als het vermoedelijke eerste doelwit, omdat ze altijd online zijn en zelden goed beveiligd zijn. Tv-boxen van onbekende merken vormen een extra probleem, omdat ze meestal draaien op aangepaste versies van het Android Open Source Project waaraan de fabrikanten zelf geen beveiligingsfuncties toevoegen. Het Kimwolf-botnet laat zien hoeveel van deze apparaten er zijn. Volgens Anthropic infecteerde het meer dan 2 miljoen apparaten, voornamelijk Android-tv-boxen van onbekende merken. Onderzoekers van XLab telden in december 2025 ongeveer 1,8 miljoen geïnfecteerde apparaten, en Synthient schatte het aantal in januari op meer dan 2 miljoen. Kimwolf drong ook via ADB binnen, en volgens de analyses was de ongewenste software op sommige boxen al in de fabriek geïnstalleerd.
Ook in Duitsland zijn deze apparaten te vinden. In december 2024 heeft de Duitse cyberbeveiligingsdienst BSI ongeveer 30.000 apparaten losgekoppeld van de BadBox-malware, die vooraf was geïnstalleerd op mediaspelers, digitale fotolijsten en tv-boxen. Volgens de dienst lag het werkelijke aantal waarschijnlijk veel hoger. Ook het Vo1d-botnet heeft zich via tv-boxen verspreid. Een AI-worm zou op hetzelfde soort hardware draaien. Anthropic schrijft dat die moeilijk uit te schakelen zou zijn, omdat er geen centrale server is die autoriteiten offline kunnen halen en veel slecht beveiligde apparaten na een herstart opnieuw geïnfecteerd kunnen raken.
Zo controleer je je tv-box
De snelste manier om te zien of je box een van de risicovolle apparaten is, is via de Play Store. Open deze, tik op je profielpictogram en vervolgens op Instellingen en Over. Op tv's kan de optie afhankelijk van de interface op een iets andere plek staan. Als bij Play Protect-certificering staat dat het apparaat niet gecertificeerd is, heeft Google geen registratie waaruit blijkt dat het apparaat de Android-compatibiliteitstests heeft doorstaan. Zulke apparaten krijgen mogelijk geen systeemupdates en zijn mogelijk minder veilig. De FBI noemt ook boxen zonder de Play Store, of met apps uit onofficiële appwinkels die gratis streaming beloven, als waarschuwingssignalen.
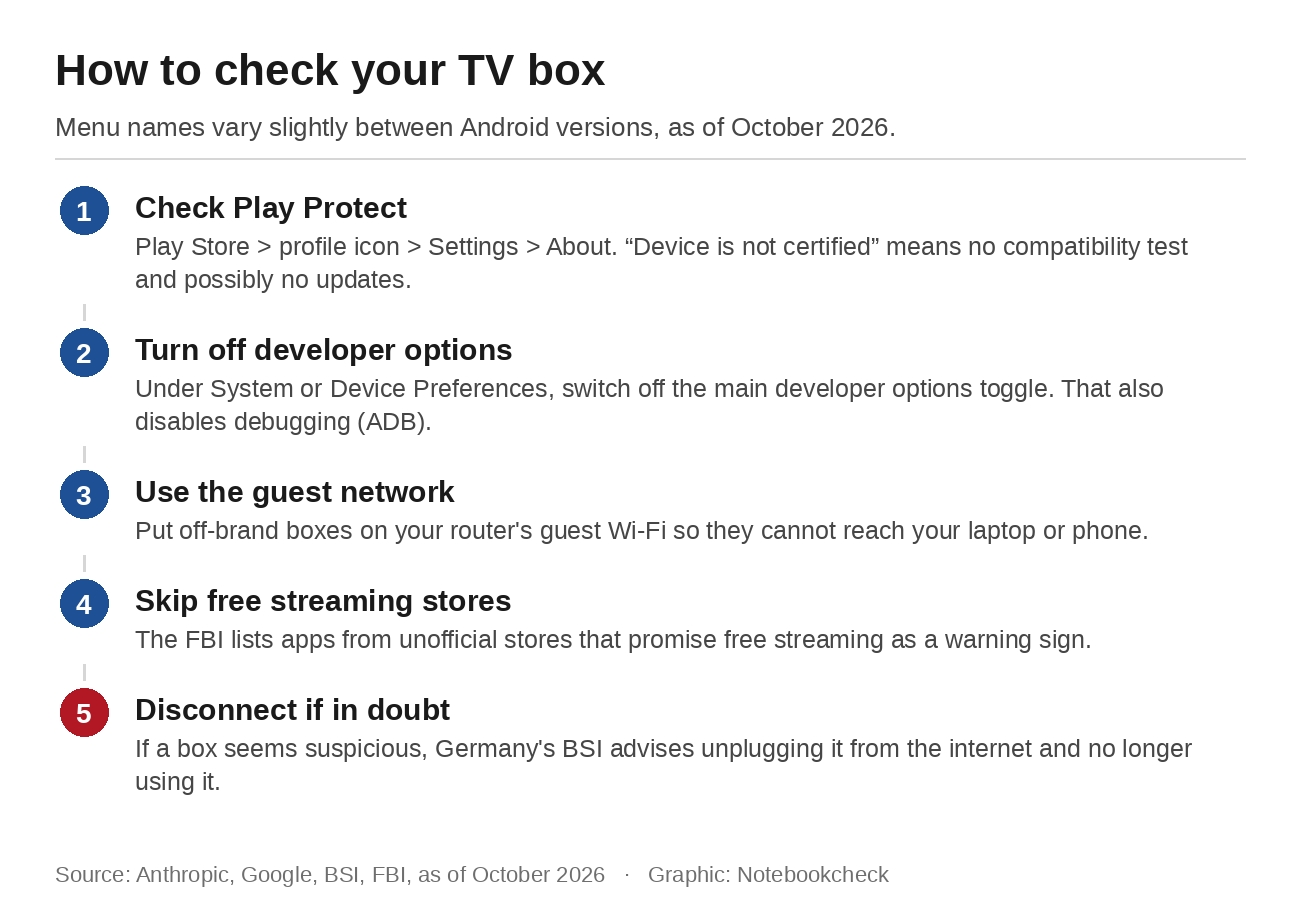
Kijk vervolgens naar de ontwikkelaarsopties. Afhankelijk van de interface staan die onder Systeem of Apparaatvoorkeuren. Als het menu ontbreekt, zijn ze niet ingeschakeld. Als het er wel staat, zet dan de hoofdschakelaar bovenaan uit. Daarmee schakel je ook USB-foutopsporing en draadloze foutopsporing uit. Dat maakt een merkloos kastje nog steeds niet volledig veilig, want sommige worden geleverd met ADB open of met al geïnstalleerde malware. Verbind zulke apparaten met het gastnetwerk van je router, zodat ze geen toegang hebben tot je laptop of telefoon. Als een kastje verdacht lijkt, adviseert het BSI om het los te koppelen van het internet en niet meer te gebruiken.
Voor je volgende aankoop raadt het BSI een bekende fabrikant met officiële ondersteuning en een recente Android-versie aan, en adviseert het om beveiligingsupdates direct te installeren. Er is geen reden voor paniek. Niemand heeft zo'n AI-worm tot nu toe in het wild gezien, en Anthropic beschrijft een voorspelling, geen lopende aanval. Maar wie al een AI-model offline op een laptop draait, weet hoe snel kleine modellen hun achterstand inhalen. Het goedkope kastje onder de tv is het controleren waard.
Bron(nen)
Anthropic: AI-modellen kunnen zichzelf mogelijk repliceren zonder toegang tot een datacenter
FBI IC3: Met internet verbonden apparaten in huis faciliteren criminele activiteiten
Android Help: De Play Protect-certificeringsstatus controleren & problemen oplossen
Android Developers: Ontwikkelaarsopties op het apparaat configureren
 Add as a preferred source on Google