Aanmelden met Google: het verwijderen van de app trekt de toegang niet in
De blauwe knop bespaart u een halve minuut. Geen formulier, geen nieuw wachtwoord, één tik op „Aanmelden met Google“ en de dienst is klaar voor gebruik. Vervolgens vindt het gedeelte plaats dat niemand ziet. De dienst ontvangt een token, en dat token is nu eigendom van de dienst. Het staat op hun servers, niet op uw telefoon. Daarom blijft het daar staan nadat u de app hebt verwijderd.
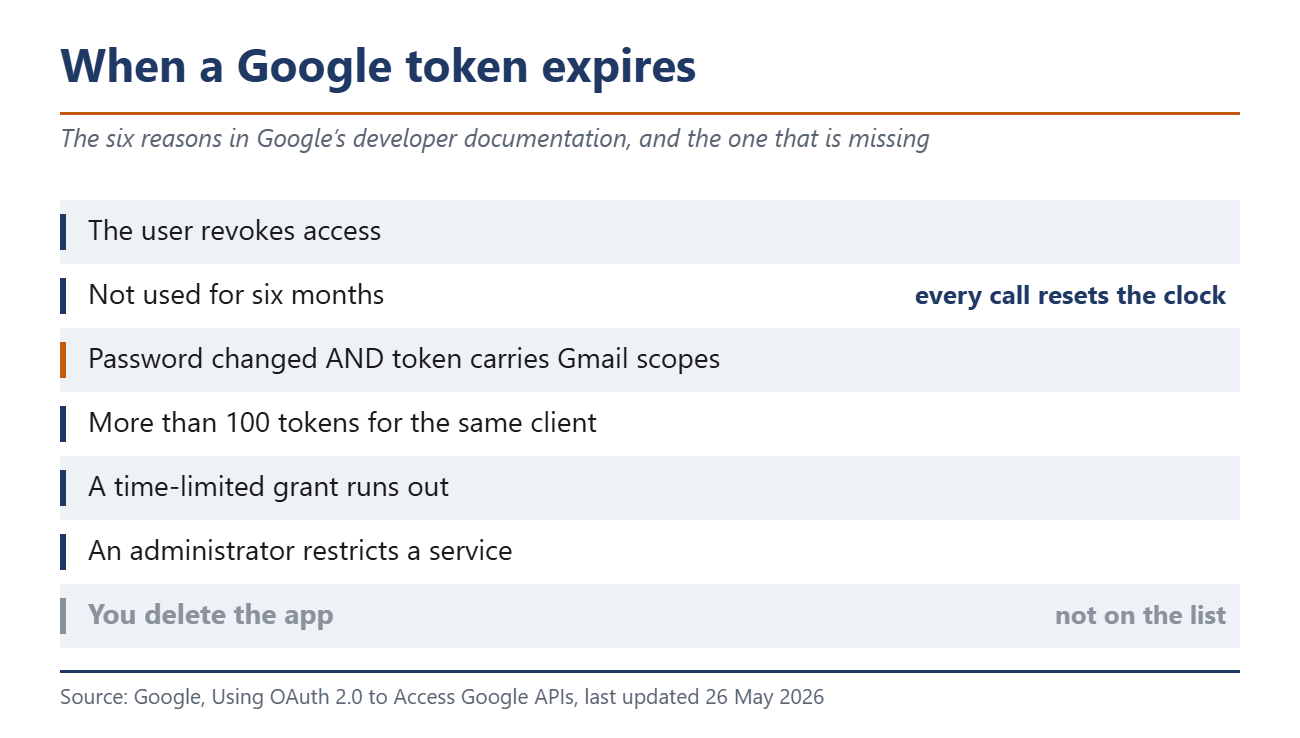
In de ontwikkelaarsdocumentatie van Google staan de redenen vermeld waarom een vernieuwingstoken niet meer werkt. Het verloopt wanneer de gebruiker de toegang intrekt. Het verloopt na zes maanden zonder gebruik. Het verloopt wanneer de gebruiker het wachtwoord wijzigt en het token Gmail-bereiken bevat. Het verloopt ook wanneer het account meer dan 100 tokens voor dezelfde client bevat, wanneer een tijdelijke toestemming afloopt, of wanneer een beheerder een dienst beperkt. Het verwijderen van de app staat niet op die lijst. De verwijderingsactie bereikt de server van de aanbieder nooit.
De regel van zes maanden zorgt niet voor opschoning
Die tweede reden klinkt geruststellend. Een half jaar, en dan is het voorbij. De klok loopt alleen zolang er niets in aanraking komt met het token, en elke oproep zet deze op nul. Een dienst die op de achtergrond contacten synchroniseert, vernieuwt zijn eigen toegang onbeperkt. Hetzelfde geldt voor een dienst die uw agenda eens per week uitleest. De regel is alleen van toepassing wanneer er toch niets gebeurt.
Google heeft in juni 2025 een tweede opschoning toegevoegd, en die werkt in twee richtingen. Ontwikkelaarsaccounts die zes maanden niet zijn gebruikt, worden automatisch verwijderd. Op de helppagina wordt uitgelegd wat er niet meer werkt. De dienst kan niet langer worden gebruikt voor ‘Aanmelden met Google’ en bestaande tokens werken niet meer. Een dienst waarbij u nooit een eigen wachtwoord hebt ingesteld, kan dus op een dag weigeren te openen.
Een nieuw wachtwoord beschermt alleen de inbox
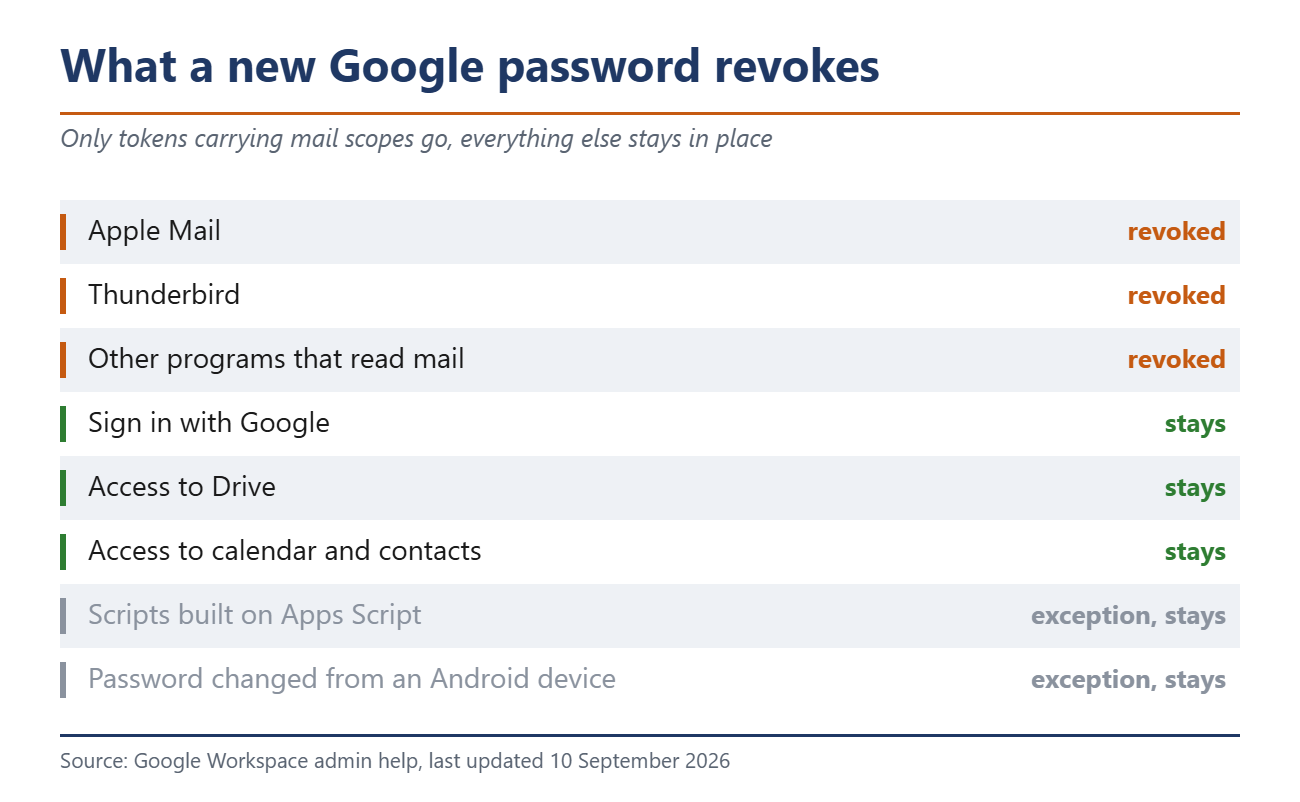
Het meest voorkomende advies na een onbehaaglijk gevoel is om het wachtwoord te wijzigen. Bij Google werkt dat op één plek. In de hulp voor beheerders staat dat tokens voor bepaalde producten worden ingetrokken wanneer een wachtwoord wordt gewijzigd, en dit betreft de tokens met e-mailtoegang. Apple Mail en Thunderbird stoppen met synchroniseren. Hetzelfde geldt voor andere programma’s die e-mail lezen.
Al het overige blijft na het nieuwe wachtwoord ongewijzigd. Dat omvat het gewone ‘Inloggen met Google’, toegang tot Drive, de agenda en de contacten. De documentatie voor ontwikkelaars bevat de doorslaggevende halve zin die niemand buiten de branche leest. Een token vervalt wanneer de gebruiker het wachtwoord wijzigt en dat token Gmail-toegangsrechten bevat.
Zelfs voor e-mail noemt Google drie uitzonderingen. Scripts die zijn gebouwd met Apps Script zijn uitgesloten. Wanneer een wachtwoord vanaf een Android-apparaat wordt gewijzigd, blijft de toegang vanaf dat apparaat behouden. IMAP-sessies die op deze manier zijn geauthenticeerd, worden eveneens niet beïnvloed.
Waar kunt u dit vinden, per aanbieder
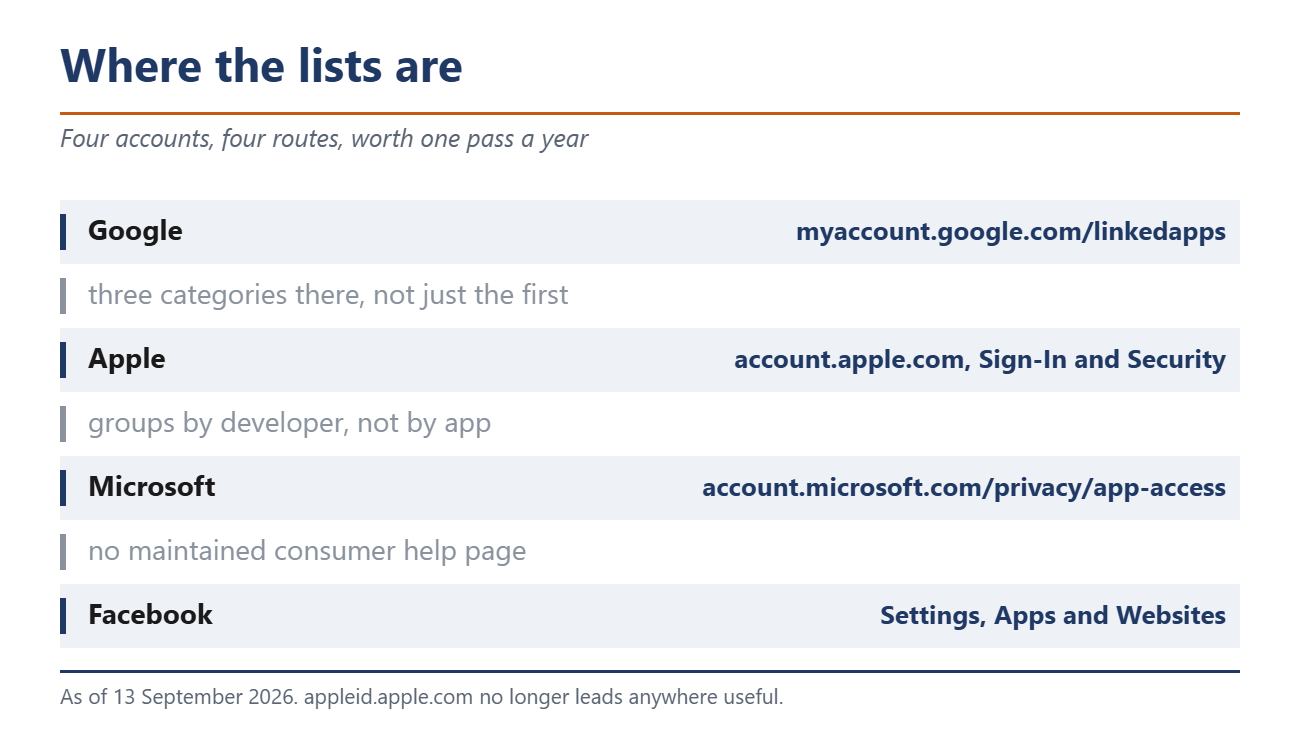
Google houdt de lijst bij op myaccount.google.com/linkedapps. Deze bevat drie categorieën, en wie alleen de eerste bekijkt, heeft de helft gemist. ‘Inloggen met Google’ heeft betrekking op de gewone aanmeldingen. ‘Toegang tot accounts’ heeft betrekking op de diensten die gegevens uitlezen. ‘Gekoppelde accounts’ vormen de derde groep. Om een vermelding te verwijderen, selecteert u deze, opent u de details en kiest u vervolgens of u ‘Inloggen met Google’ niet langer wilt gebruiken of de toegang wilt intrekken.
Apple heeft de pagina verplaatst. Het oude appleid.apple.com leidt niet langer naar een nuttige bestemming. De huidige help-pagina heet account.apple.com, vervolgens ‘Inloggen en beveiliging’ en daarna ‘Inloggen met Apple’. Op een iPhone is het pad: ‘Instellingen’, uw naam, ‘Inloggen met Apple’. Eén detail is hierbij van belang, omdat Apple groepeert op ontwikkelaar in plaats van op app. Als u één toegangsrecht verwijdert, wordt dit voor alle apps van die ontwikkelaar verwijderd.
Op Facebook heet het gedeelte ‘Apps en websites’. Voor Microsoft-accounts gaat u naar account.microsoft.com/privacy/app-access, met een belangrijk voorbehoud. Er is geen bijgewerkte help-pagina voor consumenten die dit behandelt, en de officiële Microsoft-handleiding heeft betrekking op zakelijke en schoolaccounts. Die handleiding bevat één zin waar consumenten rekening mee moeten houden: sommige machtigingen kunnen niet meer worden ingetrokken zodra een beheerder ze heeft toegekend.
Wat het intrekken niet kan doen
De opschoning houdt hier op, en Google vermeldt dit ook in zijn eigen helppagina. Het verwijderen van een koppeling beëindigt het automatisch inloggen. Het verwijdert niet de gegevens die bij de externe dienst zijn opgeslagen.
Facebook verwoordt het in soortgelijke bewoordingen en schuift het probleem door. De app of het spel heeft mogelijk informatie opgeslagen uit de tijd dat u deze gebruikte, aldus de helppagina, en u dient contact op te nemen met de ontwikkelaar om eventuele nog in hun bezit zijnde gegevens te laten verwijderen. Apple laat hetzelfde zien vanuit een andere invalshoek. Meldt u zich een tweede keer aan met Apple, dan bent u weer terug in precies hetzelfde account.
Onderzoekers van de Universiteit van Illinois in Chicago hebben dit bij 95 grote diensten onderzocht. Zij presenteerden hun onderzoek in 2018 op USENIX Security. Destijds bood 89,5 procent van de door hen geëvalueerde diensten geen enkele mogelijkheid om actieve sessies ongeldig te maken. De cijfers zijn acht jaar oud en de werkwijze is niet veranderd.
Hoeveel verbindingen een gemiddeld account heeft, weet niemand. Google, Apple, Microsoft en Meta maken dit aantal niet bekend, en er is geen onderzoek dat dit meet. Die leemte is op zich al een antwoord op de vraag in hoeverre dit gebied nauwlettend in de gaten wordt gehouden.
Waarom dit geen gedachte-experiment is
In augustus 2025 gebruikten aanvallers gestolen tokens van de Salesloft Drift-applicatie om toegang te krijgen tot Salesforce-gegevens bij talrijke bedrijven. Google Threat Intelligence heeft de reeks gebeurtenissen gedocumenteerd. De toegang begon op 8 augustus en duurde tot ten minste 18 augustus. Al na één dag lazen de aanvallers ook e-mailberichten van een klein aantal Google Workspace-accounts. Salesloft en Salesforce hebben alle actieve tokens twee dagen na de laatst waargenomen toegang ingetrokken. Wachtwoorden boden geen bescherming, evenmin als tweefactorauthenticatie, omdat een geldig token geen van beide nodig heeft.
Meta heeft toegegeven dat zijn eigen opschoonprocedure kan falen. In 2020 verklaarde het bedrijf dat een fout ervoor had gezorgd dat naar schatting 5.000 ontwikkelaars informatie bleven ontvangen. De gebruikers hadden die apps al meer dan 90 dagen niet meer gebruikt.
Het werk dat u moet verrichten, blijft beperkt. Vier lijsten, één keer door elke lijst heen, en alles wat u niet herkent of al maanden niet hebt gebruikt, verdwijnt. Als een dienst daarna niet meer opent, weet u of deze nog steeds werkte.
Bron(nen)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google