AI-browsers: het same-origin-beleid is slechts zo sterk als het model
Open twee tabbladen: één met uw inbox en één met een willekeurige website waarover u geen controle heeft. Al 30 jaar zorgt een regel ervoor dat die tweede site uw inbox niet kan lezen. Dit wordt het ‘same-origin policy’ genoemd en is diep in de browser ingebouwd. Zet een AI-agent aan het werk in dezelfde browser en de regel blijft van kracht, maar de agent is er niet aan gebonden. De agent ziet beide tabbladen, en of hij de ene website tegen de andere beschermt, is een beslissing die door het taalmodel wordt genomen.
Drie decennia aan browsergarantie
Het ‘same-origin policy’ scheidt websites op basis van hun oorsprong. Scripts van het ene domein hebben geen toegang tot inhoud van een ander domein, ongeacht hoeveel tabbladen er openstaan. Een groot deel van de huidige webbeveiliging is hierop gebaseerd, in combinatie met CORS en anti-CSRF-tokens.
Een agent in de browser opereert op een ander niveau. Hij leest pagina-inhoud, vult velden in, klikt en navigeert, en doet dat alles met uw toestemming en uw sessies. Twee onderzoekers van de Universiteit van Washington vatten de consequentie samen in één zin die het waard is om twee keer te lezen: „in dergelijke gevallen wordt de kracht van het same-origin-beleid gereduceerd tot de kracht van de verdediging van de agent tegen prompt-injecties.”
Prompt-injectie houdt in dat tekst op een webpagina door het model als een instructie wordt geïnterpreteerd. Het kan gaan om een opmerking, een bijschrift of onzichtbare opmaak. De agent kan niet op betrouwbare wijze onderscheid maken tussen wat u wilt en wat er op de pagina staat.
Twee onderzoeksgroepen, één bevinding
Franziska Roesner en David Kohlbrenner zeven browsers hebben onderzocht en hun werk in april 2026 tijdens een ICLR-workshop hebben gepresenteerd. De geteste browsers waren Brave Leo AI, ChatGPT Atlas met en zonder agentmodus, Chrome met Gemini, Claude voor Chrome, Edge met Copilot, Firefox AI-modus en Perplexity Comet. Een tweede groep van Duke, Stanford en Berkeley kwam onafhankelijk tot dezelfde conclusie en verwijst naar het onderzoek uit Seattle als eerder onderzoek.
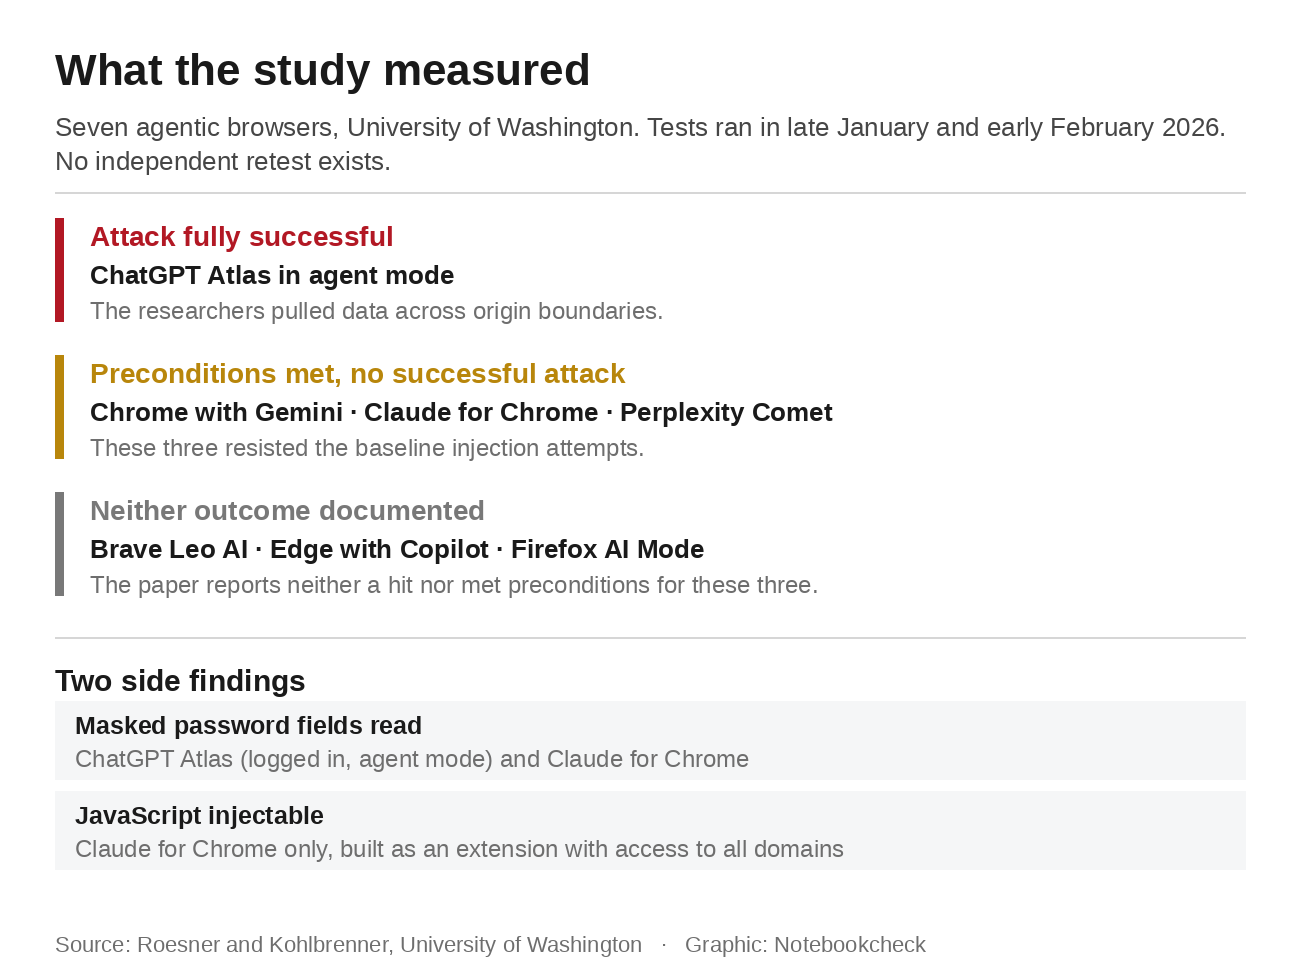
Nauwkeurigheid is hier van belang, omdat er precies één browser met succes werd aangevallen. Dat was ChatGPT Atlas in de agentmodus, waarbij de onderzoekers gegevens over oorspronggrenzen heen haalden. Voor Chrome met Gemini, Claude voor Chrome en Perplexity Comet was aan de voorwaarden voor dezelfde aanval voldaan, maar geen van deze drie kon worden gekraakt. De auteurs schrijven dat het niet hun doel was om geavanceerde injecties te ontwikkelen, maar om de basisreactie op pagina-instructies te testen.
Twee secundaire bevindingen, beide buiten de cross-origin-test om, zijn in het dagelijks gebruik van groter belang dan de kop. Gemaskeerde wachtwoordvelden, de rijen met puntjes, werden alleen gelezen door Atlas in een ingelogde agentmodus en door Claude for Chrome. Claude verklaarde dit tijdens de test door aan te geven dat het gebruik had gemaakt van de ‘read page’-tool, die de DOM van de pagina leest, en dat de DOM de platte tekst bevat. Het injecteren van JavaScript was eveneens alleen mogelijk in Claude voor Chrome, omdat deze is gebouwd als een extensie met toegang tot alle domeinen.
De tests werden eind januari en begin februari 2026 uitgevoerd op macOS, met de stabiele versie van elke browser die op dat moment beschikbaar was. In het artikel worden nergens versienummers genoemd. Op het moment dat u dit leest, zijn de metingen ongeveer acht maanden oud en is er geen onafhankelijke hertest uitgevoerd. Het onderzoek werd gedeeltelijk gefinancierd door donaties van Microsoft, wiens Edge tot de browsers behoort waarvoor geen gedocumenteerde bevindingen zijn.
Het gedocumenteerde geval begon met een opmerking
Zenity Labs liet in augustus 2026 zien hoe dit er in de praktijk uitziet. Een geplaatste opmerking onder een populaire X-post was voldoende om Atlas ertoe te brengen een phishinggolf te versturen naar de volledige contactenlijst van het slachtoffer vanuit diens eigen WhatsApp-account. De agent opende WhatsApp Web, las de contacten en verstuurde het bericht vanaf het eigen nummer van de gebruiker.
Het opvallende deel volgt daarna. Atlas had WhatsApp de hele tijd als gevoelig gemarkeerd en hield de workflowbalk rood. Toch verstuurde het elk bericht. Zenity concludeert dat deze verdedigingsmechanismen grotendeels zachte classificaties waren in plaats van harde grenzen, en dat zachte grenzen labels zijn, geen toegangscontroles.
Ook hier spelen de beperkingen een rol. De payload werkte pas nadat deze in het Hebreeuws was herschreven en over meerdere scrolls van de pagina was verdeeld, omdat het filter is getraind op het Engels. Zenity noemde Atlas de meest beveiligde agentieke browser die het had getest. Wie deze casus interpreteert als bewijs van ongewoon zwakke beveiliging van Atlas, begrijpt de onderzoekers verkeerd. Zenity meldde de bevinding in januari 2026 aan OpenAI, maanden voordat deze werd gepubliceerd. In februari 2026 erkende OpenAI dat er aanzienlijke risico’s verbonden zijn aan prompt-injectie in agentische omgevingen. Er volgde geen patch en er werd evenmin een CVE-nummer toegekend. Volgens de onderzoekers is dit geen bug waarvoor een oplossing bestaat, maar een ontwerpeigenschap van wat een agentische browser nu eenmaal is. In augustus hebben wij verslag gedaan van een vergelijkbaar geval, waarbij één enkele e-mail vijf AI-browsers kaapte.
Atlas zelf bestaat al niet meer sinds 9 augustus 2026, toen OpenAI de browser uitschakelde en de functie naar de desktop-app verplaatste. De ingebouwde browser daar mag meer dan zijn voorganger. In de eigen documentatie van OpenAI worden uitgebreidere mogelijkheden genoemd op het gebied van inloggen, automatisch invullen, wachtwoordbeheer, extensies, downloads en navigatie, en de browser draait op een eigen browserstatus. Atlas in de agentmodus mocht niets van dit alles doen. Het kon geen bestanden downloaden, geen extensies installeren en geen toegang krijgen tot opgeslagen wachtwoorden en gegevens voor automatisch invullen. Het veiligheidsargument uit die tijd is niet langer van toepassing op het opvolgende product. Wij hebben de beperkingen van de cloudbrowser van ChatGPT onder de loep genomen toen ChatGPT zich begon aan te melden bij accounts en aangemeld bleef.
Wat de leveranciers vandaag beloven
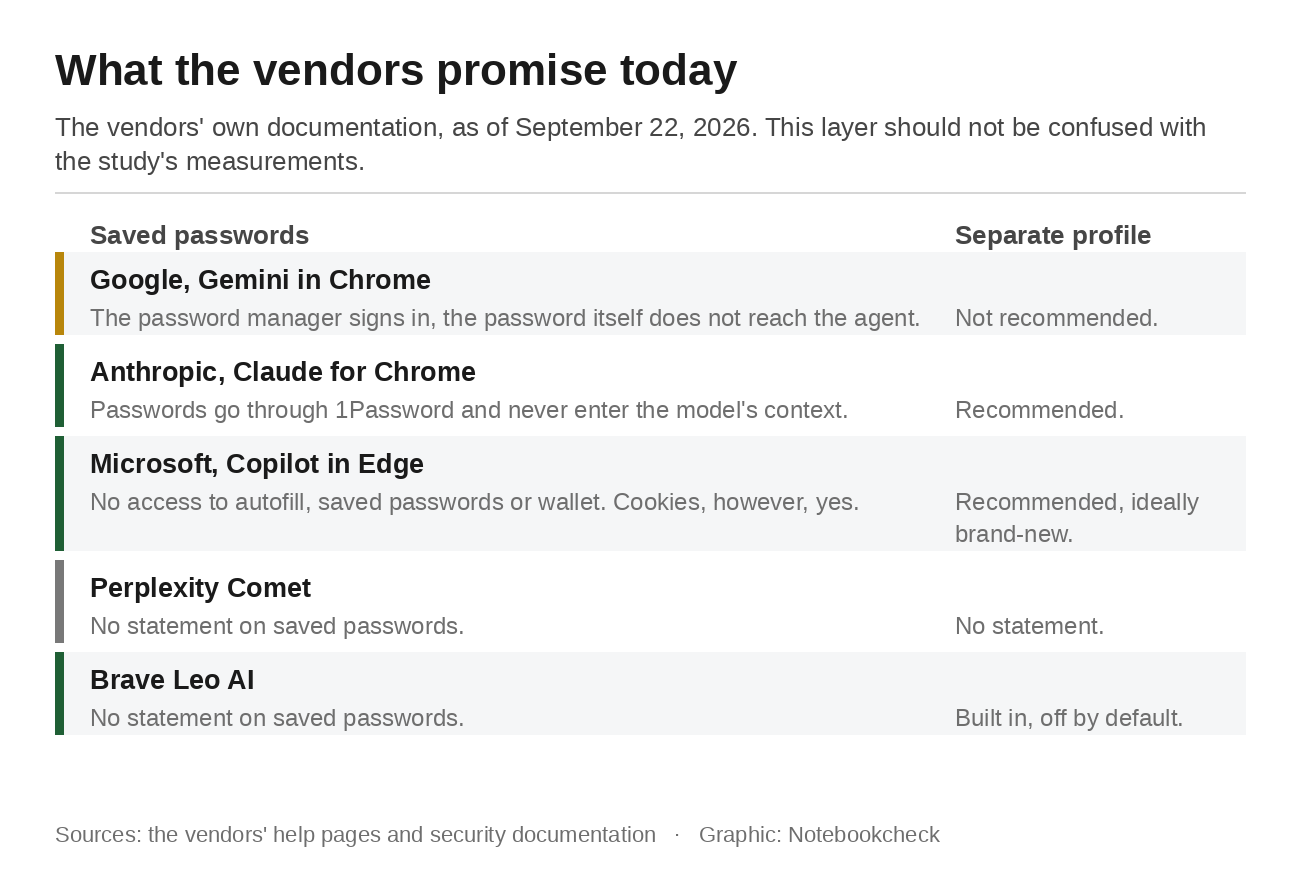
Google vermeldt op de Chrome-helppagina’s dat Gemini in Chrome eerst om toestemming vraagt. Pas daarna logt Google Password Manager namens de agent in op een website, en de wachtwoordbeheerder deelt uw wachtwoorden niet met Gemini. De agent krijgt het wachtwoord nooit te zien. De wachtwoordbeheerder voert het in. Op dezelfde pagina staat ook vermeld dat de beveiligingsmaatregelen van Chrome geen garantie bieden tegen alle risico’s. U bent zelf verantwoordelijk voor de handelingen van Gemini tijdens een taak. De functie is beschikbaar in de Verenigde Staten, voor gebruikers van 18 jaar en ouder, met een AI Pro- of Ultra-abonnement, in het Engels en niet in de incognitomodus.
Anthropic schat het succespercentage van aanvallen op de eigen configuratie op minder dan 0,08 procent en voegt er onmiddellijk aan toe dat het risico niet nul is. Wachtwoorden worden via 1Password verwerkt en komen volgens Anthropic nooit in de context van Claude terecht. Het bedrijf zwijgt over de bevindingen van de onderzoekers met betrekking tot gemaskeerde velden. Dat is een lacune, geen weerlegging.
Microsoft legt op dit gebied de duidelijkste toezegging vast. Terwijl Copilot in Edge surft en interactie heeft met webpagina’s, heeft het geen toegang tot automatisch ingevulde gegevens, opgeslagen wachtwoorden of portemonnee-informatie. De beperking geldt onmiddellijk. Copilot heeft wel toegang tot cookies, wat betekent dat wanneer u ergens bent ingelogd, Copilot dat ook is.
Perplexity beschrijft vier beschermingslagen en bevestigingsvragen voor e-mail, agenda en de uiteindelijke aankoop, terwijl het ‘prompt-injectie’ een onopgelost probleem binnen de hele sector noemt. Het bedrijf zegt niets over opgeslagen wachtwoorden. Brave is de enige aanbieder die een architecturale benadering hanteert en agentic browsing uitvoert in een geïsoleerd browsprofiel, waarbij cookies, de ingelogde status, caches en andere websitegegevens niet tussen profielen worden uitgewisseld. Deze scheiding wordt geregeld via een schakelaar die standaard is uitgeschakeld.
Een tweede profiel helpt, maar niet overal
Zowel Anthropic als Microsoft bevelen een apart browserprofiel voor de agent aan, en Microsoft raadt aan om met een geheel nieuw profiel te beginnen. Brave heeft deze scheiding al ingebouwd. Google beveelt dit nergens aan. Op de helppagina van Chrome worden aparte profielen alleen genoemd voor gedeelde computers en om zakelijke en persoonlijke accounts gescheiden te houden.
Een tweede profiel biedt betrouwbare bescherming tegen het overnemen van cookies en aangemelde sessies. Het biedt echter geen bescherming tegen de bevindingen van de onderzoekers, omdat de gegevensdiefstal tussen verschillende domeinen plaatsvindt binnen dezelfde sessie, tussen twee websites die de agent sowieso mag bekijken. Iedereen die het profiel aanmaakt en zich vervolgens veilig voelt, heeft slechts de helft van het probleem opgelost en verwart dit met de volledige oplossing.
De onderzoekers uit Seattle gaan verder dan welke aanbeveling van leveranciers dan ook. Zij adviseren gebruikers om agentgebaseerde browsers te vermijden. Kohlbrenner verklaarde in juni dat browseragenten nog niet klaar zijn voor het grote publiek, en Roesner noemde de ontwikkeling een grote stap terug voor de browserbeveiliging na 30 jaar van opbouw van het same-origin-beleid.
Hoe u het risico klein kunt houden
De agent neemt uw sessies over. Hij heeft toegang tot elk account waarop u bent ingelogd zolang hij actief is. Meld u af bij uw bank, e-mail en cloudopslag voordat u een agent een taak toewijst, of werk in een tweede profiel waarin u nergens bent ingelogd.
In Brave is het de moeite waard om de instellingen te bekijken, omdat de profielscheiding daar al bestaat en alleen nog maar hoeft te worden ingeschakeld. Verwijder de extensie voor wachtwoordbeheer uit het agentprofiel. Laat de agent geen pagina vol reacties van derden samenvatten terwijl er in een ander tabblad gevoelige informatie openstaat. En behandel elke bevestigingsvraag als wat ze is. Het is het laatste moment waarop een mens het proces nog kan stoppen.
Geen enkele leverancier geeft aan of de kwetsbaarheid uit het onderzoek nog steeds bestaat. Google kondigde in december 2025 een op oorsprong gebaseerde beperking aan en beschreef deze als een eenvoudigere versie van ‘origin gating’, die alleen de set van lees- en schrijfbare elementen bijhoudt. Het onderdeel dat het beschreven geval zou opvangen, was op het moment van de test nog niet geïmplementeerd. Er is geen verklaring over of dit sindsdien is geïmplementeerd. Dat is de vraag die u aan de leveranciers moet stellen voordat u uw inbox in dezelfde browser open laat staan.
Bron(nen)
 Add as a preferred source on Google